

Es ist der 11. Juli 2024, als sich für Daniel P., der eigentlich anders heißt, alles verändert. Der Manager arbeitet als Head of Global Treasury bei einer Gesellschaft eines international tätigen Konzerns. An diesem Tag erhält er einen Anruf von einer Nummer, die er nach eigener Darstellung seinem CFO und direkten Vorgesetzten zuordnet. Er überprüft die Ziffern, die Nummer passt. Kurz darauf teilt er seine private E-Mail-Adresse mit.
P. wird mitgeteilt, der Vorstand des Konzerns habe entschieden, eine neue Tochtergesellschaft oder Zwischenholding zu gründen. P. solle CFO dieses Unternehmens werden, dürfe darüber aber mit niemandem sprechen – auch nicht telefonisch mit seinem Vorgesetzten. Die weitere Kommunikation solle nur noch über Whatsapp und private E-Mail-Konten laufen. Außerdem solle P. Kontakt zu einem Anwalt aufnehmen. Den Juristen gibt es tatsächlich. Die verwendete E-Mail-Adresse ist allerdings nicht echt.
Am 12. Juli heißt es dann, für das angebliche Projekt müsse eine erste Kapitaleinlage geleistet werden. Wenige Tage später, am 15. Juli um 8:53 Uhr, informiert der vermeintliche CFO P. per Whatsapp, eine Zahlung durch den CEO sei gescheitert. P. solle deshalb von einem Firmenkonto fast 1,8 Millionen Euro überweisen. Er tut es. Es ist die erste von 59 Überweisungen. Bis der Betrugsfall auffliegt, überweist P. rund 50 Millionen Euro an die Kriminellen.
Seltene Einblicke in einen Fake President
Warum sind diese Details bekannt? Als der Betrugsfall auffällt, wird Daniel P. fristlos gekündigt. Dagegen klagt er später, das Unternehmen erhebt daraufhin Widerklage, um Schadensersatzansprüche geltend zu machen. Ein Urteil des Landesarbeitsgerichts Köln gewährt seltene Einblicke in den Betrugsfall nach der Fake- President-Masche. Es zeigt detailliert, wie Betrüger ihre Opfer unter Zeitdruck setzen, isolieren und zu millionenschweren Zahlungen bewegen.
Der Fall zeigt auch, wie selbst erfahrene Treasurer Opfer eines solchen Angriffs werden können. P. hatte wenige Wochen zuvor gemeinsam mit seinem echten Vorgesetzten an einem Aufklärungsvideo zu CFO-Betrug und Deepfakes mitgewirkt – in der Rolle des Opfers. Die Message des CFO damals laut Urteil: „Call me, don’t just act!“ („Ruft mich an und handelt nicht einfach!“). Auch an der Erstellung interner Zahlungsrichtlinien war der Treasurer demnach beteiligt.
Für P., der im Urteil nur als „Der Kläger“ aufgeführt wird, sind die Konsequenzen gravierend. Das Landesarbeitsgericht bewertet sein Verhalten ab dem 18. Juli 2024 als grob fahrlässig. Es bestätigt die fristlose Kündigung und bejaht umfangreiche Schadensersatzansprüche des Unternehmens. In dem Verfahren spielt eine vom Arbeitgeber bezahlte D&O-Versicherung eine zentrale Rolle: Da der Manager über eine solche verfügt, sieht das Gericht ihn persönlich komplett in der Haftung, er ist also rechtlich voll verantwortlich. Ob der Treasurer wirtschaftlich tatsächlich in voller Höhe belastet wird, hängt auch von der nicht abschließend geklärten Versicherungsdeckung ab. Das Urteil ist zweitinstanzlich; die Revision wurde zugelassen.
Perfides Hin und Her der Betrüger
Von außen ist kaum nachzuvollziehen, wie P. solche Summen freigeben konnte. Er äußerte im Chat selbst Zweifel und wusste, dass er gegen interne Vorgaben verstieß. Am 15. Juli schrieb er sinngemäß, er habe einen ihm unterstellten Mitarbeiter eingebunden, obwohl er wisse, dass er damit das Vieraugenprinzip umgehe und eine Schwachstelle im Kontrollsystem (Original: Sox Deficiency) riskiere. Laut den Richtlinien des Unternehmens muss der Initiator einer Transaktion die Zustimmung einer weiteren Person auf gleicher Hierarchieebene einholen. Kurz darauf veranlasste er eine weitere Millionenzahlung.
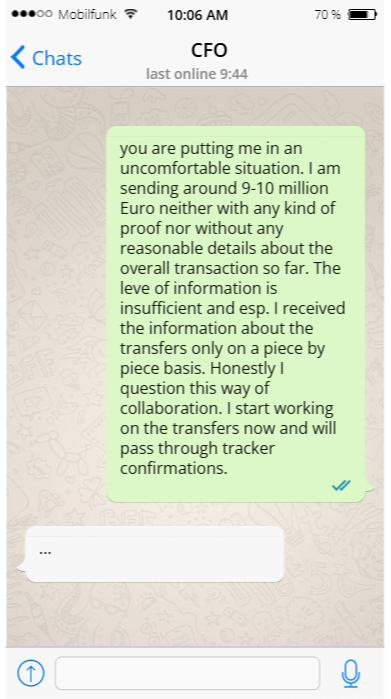
Parallel arbeiteten die Betrüger weiter daran, den Schein einer realen Transaktion aufrechtzuerhalten. Sie richteten unter anderem einen Gruppenchat ein, in dem P. zu weiteren Überweisungen aufgefordert wurde. Am 18. Juli schrieb er dort (aus dem englischen Original übersetzt): „Sie bringen mich in eine unangenehme Lage. Ich überweise rund 9 bis 10 Millionen Euro, ohne dass mir bisher Belege oder ausreichende Informationen zur gesamten Transaktion vorliegen. Insbesondere habe ich die Informationen zu den Überweisungen nur nach und nach erhalten. Ehrlich gesagt stelle ich diese Art der Zusammenarbeit in Frage.“ Trotzdem schrieb er: „Ich beginne jetzt mit der Bearbeitung der Überweisungen und werde die Tracker-Bestätigungen weiterleiten.“
In der Folge eskaliert das Geschehen. Immer wieder erklären die Täter, Zahlungen müssten zurückgerufen und stattdessen auf andere Konten umgeleitet werden – etwa auf Bankverbindungen im Ausland. Teilweise werden neue Zahlungen veranlasst, noch bevor zurückgerufene Beträge wieder eingehen. Einige Rückrufe bleiben erfolglos. Zwischen dem 31. Juli und dem 9. August folgen zahlreiche weitere Überweisungen, teils auf Basis angeblicher Rechnungen, die P. nach den Feststellungen des Gerichts nicht vorlagen.
Am 5. August 2024 werden die Vorgänge erstmals intern sichtbar. Der echte CFO fragt nach Auffälligkeiten in einer Net-Debt-Analyse. Ein von P. eingebundener Mitarbeiter setzt daraufhin eine E-Mail auf, in der er die Ausschläge mit der angeblichen Transaktion erklärt. Laut Urteil fordert P. den Mitarbeiter anschließend auf, die Mail zurückzurufen und aus dem Ausgang zu löschen.
Der Wendepunkt kommt am 9. August. Eine Kollegin schickt P. die Mitteilung, dass die Polizei wegen verdächtiger Zahlungen Kontakt aufgenommen hat. P. teilt diese Information im Gruppenchat mit den Betrügern. Dort erhält er die Anweisung, die persönliche Assistentin eines Geschäftsführers solle der Polizei mitteilen, es handele sich um die Bezahlung von Warenrechnungen. P. leitet diese Botschaft weiter und bittet darum, den Vorgang zunächst vertraulich zu behandeln, so die Gerichtsakten.
Das Kartenhaus fällt zusammen
Was P. zu diesem Zeitpunkt nicht weiß: Die Assistentin hat den echten CFO bereits informiert. Der kontaktiert ihn daraufhin über den offiziellen Teams-Chat. Aus dem Whatsapp-Chat mit den Betrügern ergibt sich, dass P. dort sogar vom falschen CFO eine Antwort Wort für Wort für den echten CFO vorgegeben wird. In der Logik von P. handelt es sich aber um dieselbe Person.
Kurz darauf fliegt der Betrug auf. Das Unternehmen versucht, über Klagen gegen Empfänger und Dritte Geld zurückzuholen, und befragt Mitarbeiter sowie P. selbst. Am 9. September 2024 wird P. freigestellt, am 17. September folgt die außerordentliche fristlose Kündigung. Der Betriebsrat widerspricht nicht.
P. wehrt sich gegen Kündigung und Haftung. Nach den Gerichtsakten argumentiert er unter anderem, er habe nicht grob fahrlässig gehandelt, sondern die Nummer seines Vorgesetzten überprüft. Außerdem habe es im Unternehmen regelmäßig größere Zahlungen ohne vollständige Unterlagen gegeben. Sein Arbeitgeber wiederum verlangt im Wege der Widerklage Ersatz des Schadens.
In erster Instanz bekam das Unternehmen vor dem Arbeitsgericht Köln in vollem Umfang recht. Das Landesarbeitsgericht hat diese Bewertung in wesentlichen Punkten bestätigt, wenn auch mit einer wichtigen Nuance: Anders als die Vorinstanz sieht es grobe Fahrlässigkeit nicht bereits bei der ersten Überweisung am 15. Juli, sondern ab dem 18. Juli als gegeben an. Spätestens mit seiner damaligen Nachricht im Gruppenchat habe P. selbst dokumentiert, dass er in Millionenhöhe ohne ausreichende Belege oder belastbare Informationen handele.
„Die Entscheidung des LAG Köln könnte die bisherige Praxis der Arbeitnehmerhaftung deutlich verändern.“
Stephanie Breitenbach, Rechtsanwältin bei Baker Tilly.
Der Fall um Daniel P. liegt nun vor dem Bundesarbeitsgericht (BAG). „In der Fachwelt gibt es bereits kritische Stimmen“, sagt Stephanie Breitenbach, Rechtsanwältin bei Baker Tilly. „Bislang galt nach der Rechtsprechung des BAG die Faustregel, dass die Versicherung der Haftung folgt, nicht umgekehrt.“ Hinzu komme das praktische Problem, ob die D&O-Versicherung den Schaden überhaupt übernehme. „Bisher spielten Schadensersatzansprüche gegen Angestellte in großen Haftungsfällen kaum eine Rolle“, so die Juristin. „Die Entscheidung des LAG Köln könnte die bisherige Praxis der Arbeitnehmerhaftung deutlich verändern. Eine D&O-Versicherung kann dazu führen, dass Führungskräfte trotz hoher Schäden keine Haftungserleichterung erhalten.“

Jakob Eich ist Redakteur der Fachzeitungen FINANCE und DerTreasurer des Fachverlags F.A.Z Business Media, bei dem er auch sein Volontariat absolviert hat. Der gebürtige Schleswig-Holsteiner ist spezialisiert auf die Themen Digitalisierung im Finanzbereich und Treasury.